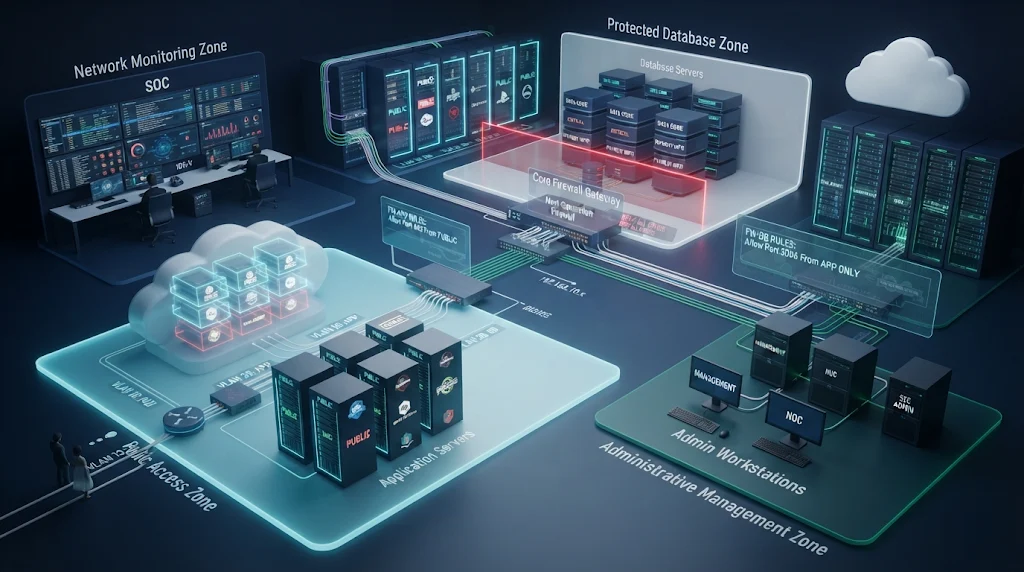
Network Segmentation merupakan pendekatan pengelolaan jaringan dengan membagi infrastruktur menjadi beberapa segmen terpisah. Setiap segmen memiliki fungsi, aturan akses, dan kebijakan keamanan tersendiri. Pendekatan ini membantu organisasi mengelola komunikasi jaringan secara lebih terstruktur.
Dalam pengembangan platform permainan slot digital, pemisahan jaringan dapat mendukung keamanan server dan kestabilan layanan. Infrastruktur biasanya melibatkan beberapa komponen, seperti server aplikasi, database, API, dan sistem administrasi. Jika seluruh komponen berada dalam satu jaringan tanpa pembatasan, risiko penyebaran gangguan dapat meningkat.
Oleh karena itu, Network Segmentation menjadi salah satu strategi penting dalam membangun infrastruktur digital. Selain membatasi akses, teknologi ini membantu administrator mengontrol aliran data antarkomponen. Berikut ini akan membahas tentang Mengenal Network Segmentation pada Infrastruktur Layanan Slot Digital.
Mengenal Konsep Network Segmentation
Network Segmentation adalah proses membagi jaringan komputer menjadi beberapa bagian berdasarkan kebutuhan operasional dan keamanan. Setiap bagian dapat memiliki kebijakan komunikasi yang berbeda.
Pemisahan tersebut memungkinkan administrator menentukan perangkat mana yang boleh berkomunikasi. Dengan demikian, tidak semua komponen harus memiliki akses langsung terhadap seluruh infrastruktur.
Tujuan Utama Segmentasi Jaringan
Network Segmentation memiliki beberapa tujuan yang berkaitan dengan pengelolaan infrastruktur.
-
Membatasi Akses: Mengontrol komunikasi antarkomponen jaringan.
-
Mengurangi Risiko: Membatasi penyebaran gangguan dari satu segmen ke segmen lainnya.
-
Meningkatkan Pengawasan: Memudahkan pemantauan aktivitas jaringan.
-
Mengelola Trafik: Memisahkan komunikasi berdasarkan kebutuhan layanan.
-
Mendukung Kepatuhan: Membantu penerapan kebijakan keamanan dan pengelolaan data.
Melalui pembagian tersebut, administrator dapat menerapkan kontrol keamanan secara lebih spesifik. Selain itu, pemisahan jaringan memudahkan proses identifikasi ketika terjadi gangguan.
Hubungan Segmentasi dengan Infrastruktur Platform Digital
Platform digital modern umumnya memiliki beberapa lapisan infrastruktur. Setiap lapisan menjalankan fungsi berbeda sehingga membutuhkan aturan komunikasi yang sesuai.
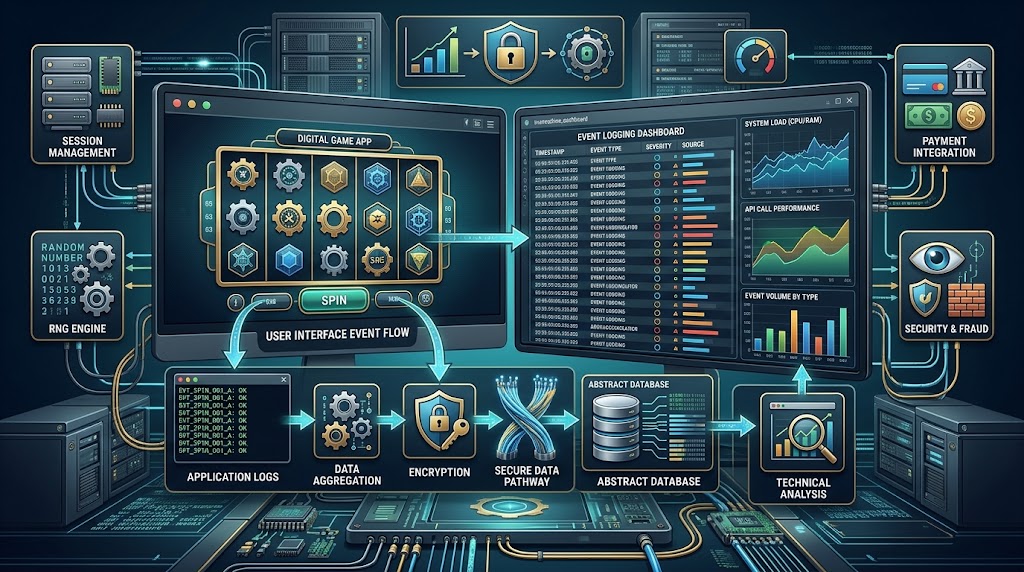
Sebagai contoh, server web menerima permintaan dari pengguna. Selanjutnya, server aplikasi memproses permintaan dan berkomunikasi dengan database.
Network Segmentation membantu memisahkan komponen tersebut ke dalam zona jaringan yang berbeda. Pendekatan ini mengurangi kebutuhan koneksi langsung yang tidak diperlukan.
Jenis Network Segmentation dalam Infrastruktur Digital
Pengelola jaringan dapat menerapkan segmentasi melalui beberapa metode. Pemilihannya bergantung pada ukuran infrastruktur, kebutuhan keamanan, dan kompleksitas sistem.
VLAN atau Virtual Local Area Network
VLAN memungkinkan administrator membagi jaringan lokal secara logis tanpa harus memisahkan seluruh perangkat secara fisik.
Setiap VLAN memiliki identitas tersendiri. Perangkat yang berada pada VLAN berbeda membutuhkan mekanisme routing untuk berkomunikasi.
Dalam infrastruktur platform slot digital, VLAN dapat digunakan untuk memisahkan jaringan administrasi, server aplikasi, dan perangkat pemantauan.
Selain meningkatkan keteraturan, metode ini membantu administrator menerapkan kebijakan komunikasi berdasarkan kelompok perangkat.
Subnetting dan Firewall Segmentation
Subnetting membagi jaringan IP menjadi beberapa jaringan yang lebih kecil. Pembagian ini membantu mengatur pengalamatan serta pengelolaan trafik.
Sementara itu, firewall segmentation menggunakan aturan keamanan untuk mengontrol komunikasi antarzona. Administrator dapat menentukan protokol, port, dan alamat tujuan yang diperbolehkan.
Kombinasi subnetting dan firewall memberikan kontrol yang lebih terperinci. Namun, aturan harus disusun secara konsisten agar tidak menghambat komunikasi layanan yang sah.
Microsegmentation
Microsegmentation merupakan pendekatan yang membatasi komunikasi hingga tingkat beban kerja atau workload tertentu. Metode ini umumnya diterapkan pada infrastruktur virtualisasi dan cloud.
Berbeda dari segmentasi tradisional yang berfokus pada batas jaringan, microsegmentation mengatur akses berdasarkan identitas serta kebijakan setiap workload.
Dengan demikian, dua server dalam jaringan yang sama belum tentu memiliki izin untuk saling berkomunikasi.
Penerapan Network Segmentation pada Layanan Slot Digital
Penerapan segmentasi membutuhkan pemetaan komponen infrastruktur terlebih dahulu. Pengelola harus memahami hubungan komunikasi antara aplikasi, database, dan layanan pendukung.
Memisahkan Zona Infrastruktur
Salah satu pendekatan adalah membagi jaringan menjadi beberapa zona berdasarkan fungsi.
Contoh pembagiannya meliputi:
-
Public Zone: Menangani koneksi masuk dari pengguna internet.
-
Application Zone: Menjalankan layanan backend dan logika aplikasi.
-
Database Zone: Menyimpan informasi yang membutuhkan perlindungan khusus.
-
Management Zone: Menyediakan akses administrasi bagi personel berwenang.
-
Monitoring Zone: Menjalankan sistem pemantauan dan pencatatan aktivitas.
Setiap zona memiliki kebijakan akses yang berbeda. Misalnya, pengguna internet hanya dapat mengakses layanan publik melalui gateway yang telah ditentukan.
Sementara itu, database tidak perlu menerima koneksi langsung dari jaringan publik. Aksesnya dapat dibatasi hanya untuk server aplikasi tertentu.
Mengatur Komunikasi Antarsegmen
Setelah zona terbentuk, administrator perlu menentukan aturan komunikasi. Kebijakan tersebut harus mengikuti prinsip least privilege.
Prinsip ini memberikan akses minimum sesuai kebutuhan setiap komponen. Sebagai contoh, server aplikasi hanya memperoleh izin mengakses port database yang diperlukan.
Selain itu, koneksi administrasi sebaiknya menggunakan jalur khusus dengan autentikasi yang kuat. Pendekatan tersebut membantu mengurangi risiko akses tidak sah.
Manfaat Segmentasi terhadap Keamanan dan Performa
Network Segmentation memberikan manfaat dalam pengelolaan keamanan maupun operasional jaringan. Namun, hasilnya bergantung pada desain dan penerapan kebijakan yang tepat.
Membatasi Penyebaran Ancaman
Jika satu segmen mengalami kompromi, pembatasan komunikasi dapat menghambat pergerakan ancaman menuju segmen lainnya. Pendekatan ini membantu mengurangi dampak insiden keamanan.
Selain itu, firewall dan sistem deteksi intrusi dapat memantau komunikasi yang melewati batas segmen. Aktivitas mencurigakan menjadi lebih mudah dianalisis.
Meningkatkan Efisiensi Pengelolaan Trafik
Pemisahan jaringan memungkinkan administrator mengatur prioritas komunikasi berdasarkan kebutuhan layanan. Trafik administrasi, aplikasi, dan pemantauan dapat dikelola melalui kebijakan berbeda.
Namun, segmentasi tidak otomatis meningkatkan kecepatan jaringan. Desain yang terlalu kompleks justru dapat menambah latensi dan beban pengelolaan.
Karena itu, administrator perlu mengukur kebutuhan trafik sebelum menentukan struktur segmentasi.
Tantangan dalam Implementasi Network Segmentation
Meskipun memberikan manfaat, penerapan segmentasi memiliki sejumlah tantangan teknis. Salah satunya adalah kompleksitas konfigurasi ketika jumlah server dan layanan terus bertambah.
Kesalahan aturan firewall dapat menghambat komunikasi antarkomponen. Sebaliknya, aturan yang terlalu longgar dapat mengurangi efektivitas perlindungan.
Untuk mengatasinya, pengelola perlu mendokumentasikan arsitektur jaringan dan melakukan pengujian secara berkala. Otomatisasi konfigurasi juga dapat membantu menjaga konsistensi kebijakan.
Selain itu, evaluasi akses harus dilakukan setiap kali terdapat perubahan infrastruktur. Dengan demikian, segmentasi tetap sesuai dengan kebutuhan operasional.
Kesimpulan
Network Segmentation merupakan strategi penting dalam mengelola infrastruktur layanan slot digital. Pendekatan ini membagi jaringan menjadi beberapa zona berdasarkan fungsi dan kebutuhan keamanan.
Melalui VLAN, subnetting, firewall, dan microsegmentation, administrator dapat mengontrol komunikasi antarkomponen secara lebih terarah. Selain itu, penerapan prinsip least privilege membantu membatasi akses yang tidak diperlukan.
Dengan perencanaan matang dan pemantauan konsisten, segmentasi jaringan dapat mendukung infrastruktur digital yang lebih aman, terorganisasi, dan mudah dikembangkan.